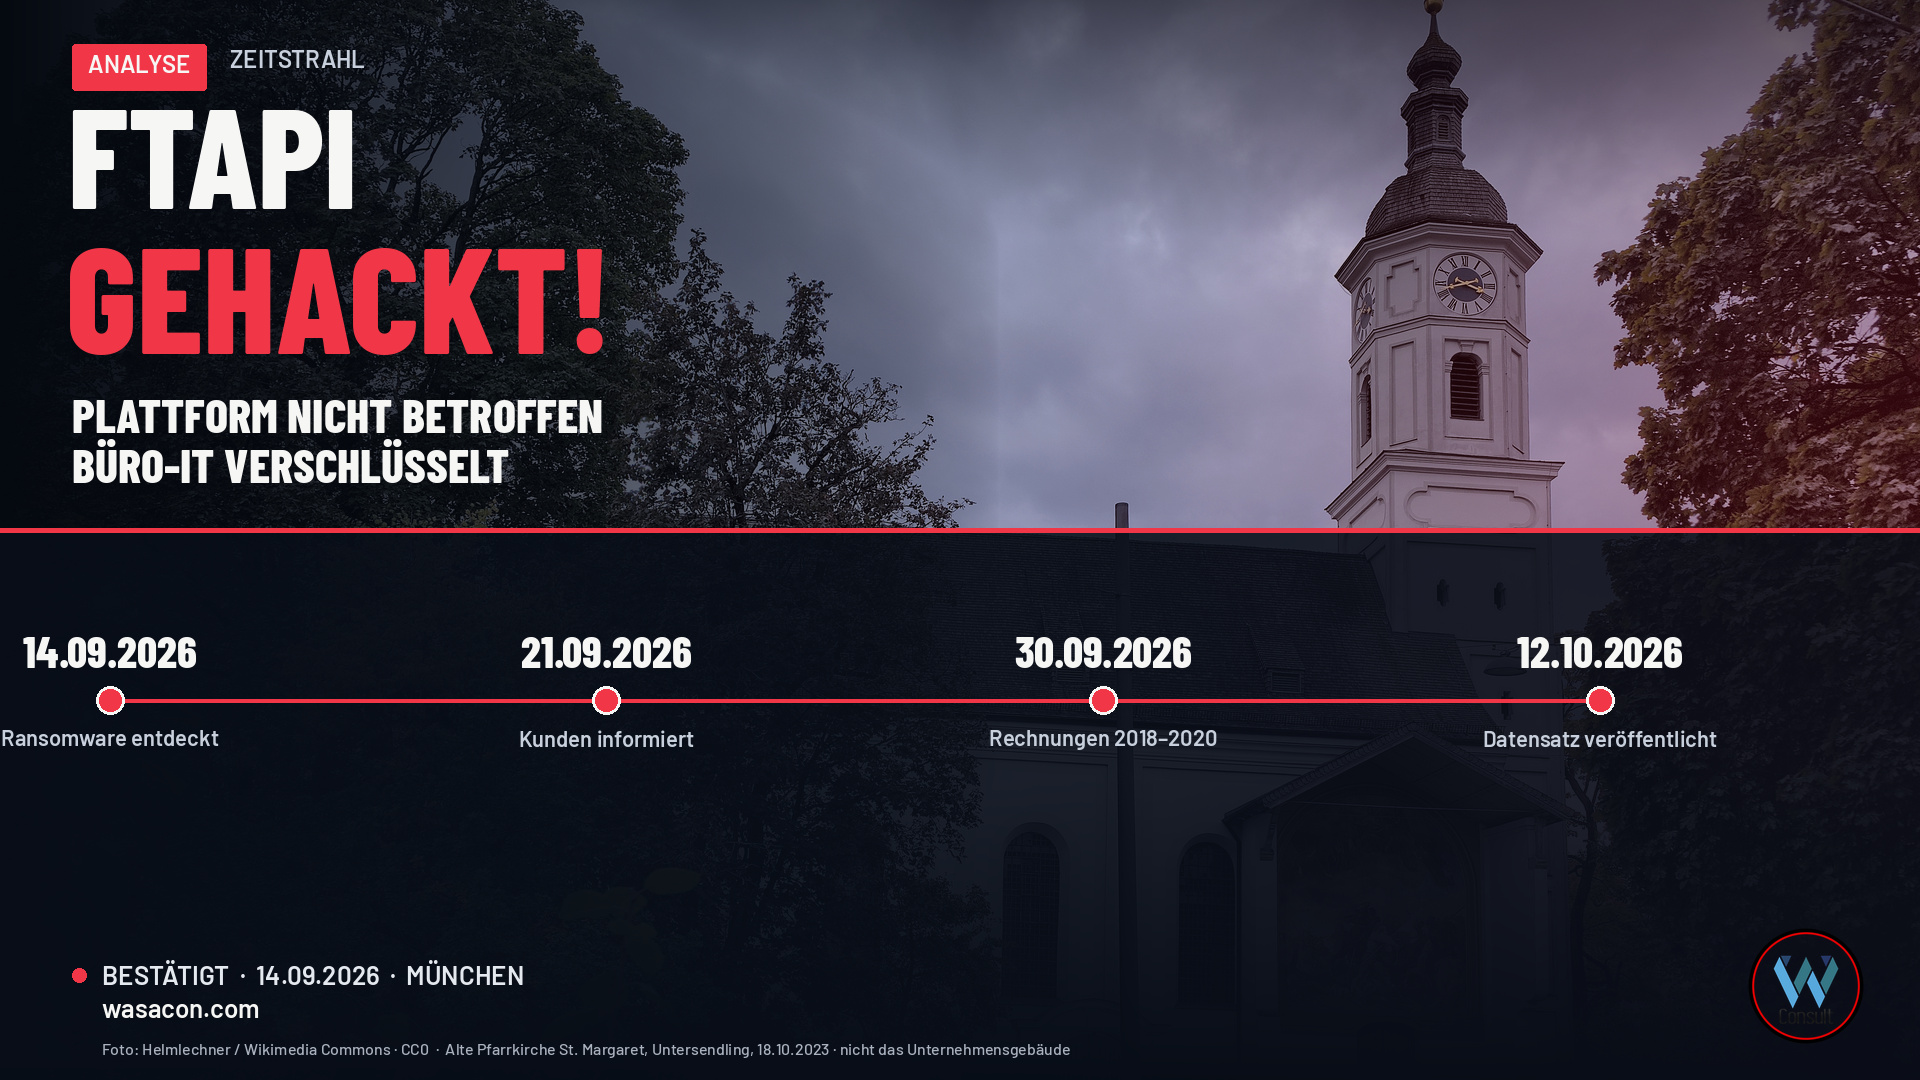
Am 14. September 2026 stellt die FTAPI Software GmbH in München fest, dass Unbefugte Zugang zu einem einzelnen, lokal betriebenen internen Server erlangt und dort Ransomware eingesetzt haben. Das Unternehmen isoliert die betroffenen Systeme, holt ein externes Forensikteam, meldet den Vorfall den zuständigen Behörden und erstattet Strafanzeige. Am 25. September listet die Ransomware-Gruppe The Gentlemen FTAPI auf ihrer Leak-Seite im Darknet. Gegenüber heise online bestätigt FTAPI den Vorfall am 29. September.
Die eigentliche Nachricht steht in einem Satz an die Kunden: Die Plattform, über die Behörden, Kliniken und Unternehmen Dateien austauschen, und die Daten, die darüber laufen, waren nicht betroffen. Interne Systeme und Kundensysteme seien von Grund auf getrennt. Die Prüfung der Kundensysteme sei ohne Befund abgeschlossen, der Betrieb zu keinem Zeitpunkt eingeschränkt gewesen.
Getroffen wurde die Büro-IT. In einer zweiten Kundeninformation vom 30. September, ausgewertet vom Partner enthus und von security-incidents.de, konkretisiert FTAPI den Schaden. Aus einem Dateiserver im lokalen Büronetz sind unter anderem Ausgangsrechnungen, Angebote und Bestellungen mit Stammdaten, Kontakt- und Vertragsdaten abgeflossen, nach aktuellem Stand fast ausschließlich aus den Jahren 2018 bis 2020. Aus einem Mail-Archiv ehemaliger Mitarbeitender sind ebenfalls Daten abgeflossen; dieses Archiv war zum Zeitpunkt des Zugriffs mit AES-256 verschlüsselt, Hinweise auf eine Kompromittierung des Schlüsselmaterials gab es nach damaligem Stand nicht.
Am 12. Oktober berichtet heise online, The Gentlemen habe Daten veröffentlicht: auf den ersten Blick vor allem Werbe- und Marketingmaterial, darunter scheine auch eine Liste mit Bestandskunden zu sein. Hinweise auf die Plattform und die Kundensysteme fänden sich in diesem Datensatz nicht.
Eine zum Stand dieser Recherche noch erreichbare eigene Vorfallsseite auf ftapi.com wurde nicht gefunden. Die Darstellung stützt sich auf die Bestätigung gegenüber heise, auf eine Kundeninformation, die am 29. September vollständig in einem Leserkommentar bei Borns IT- und Windows-Blog zitiert wird, und auf die Auswertung der zweiten Kundeninformation durch enthus und security-incidents.de. Genau diese Mischung – Plattform gehalten, Büro-IT getroffen, alte kaufmännische Unterlagen im Umlauf – solltest du dir merken, wenn du selbst einen Dienst für den sicheren Datenaustausch nutzt oder betreibst.
Ein interner Server, eine klare Trennung
FTAPI verkauft genau das Versprechen, das der Vorfall prüft: Dateien sollen organisationsübergreifend und verschlüsselt ankommen, ohne den Weg über ungeschützte E-Mail-Anhänge. Dass ausgerechnet dieser Anbieter getroffen wird, macht den Fall sichtbar. Die interessantere Frage ist, welches System getroffen wurde.
In der Kundeninformation, die ein Leser am 29. September unter dem Namen „FTPI Kunde“ bei Borncity vollständig zitiert, beschreibt FTAPI den 14. September und die Trennung der Welten in eigenen Worten.
„Wichtig: Die FTAPI-Plattform und die Daten, die Sie darüber austauschen, waren nicht betroffen. Als festes Prinzip unserer Sicherheitsarchitektur sind bei FTAPI interne Systeme und die Systeme, auf denen Ihre Daten liegen, von Grund auf strikt getrennt.“
Zur Sicherheit seien auch die Kundensysteme geprüft worden, ohne Befund. Die Betriebsfähigkeit sei zu keinem Zeitpunkt eingeschränkt gewesen. Ein spezialisiertes externes Team für IT-Forensik und IT-Sicherheit sei unmittelbar nach der Erkennung hinzugezogen, die betroffenen Systeme isoliert worden. Der Vorfall sei den zuständigen Behörden gemeldet, Strafanzeige erstattet. Gegenüber heise bestätigt FTAPI dieselben Kernpunkte am 29. September. Den Einfallsweg hat das Unternehmen nicht genannt.
Diese erste Information nennt bereits einen Abfluss: Daten aus der archivierten E-Mail-Kommunikation ehemaliger Mitarbeitender, die einen Bezug zum jeweiligen Kundenhaus haben könnten. Die Auswertung dauere an. Individuelle Auskünfte zu konkreten Daten könne man zu diesem Zeitpunkt noch nicht geben; sobald E-Mails des jeweiligen Unternehmens festgestellt würden, werde man direkt benachrichtigen.
Die Empfehlung an die Kunden gehört in jede solche Mitteilung: den Vorfall intern an Informationssicherheit und Datenschutz weitergeben; in den kommenden Wochen besonders aufmerksam sein gegenüber ungewöhnlichen E-Mails, Anrufen oder Zahlungsaufforderungen im Namen von FTAPI; niemals per E-Mail eine Änderung der Bankverbindung vornehmen, sondern nur nach telefonischer Bestätigung über eine bereits bekannte Rufnummer. Offizielle Mitteilungen erfolgten ausschließlich über die bekannten Ansprechpartner. Anfragen zu betroffenen Daten sollen an [email protected], die in der Kundeninformation genannte Adresse.
Was die zweite Kundeninformation ergänzt
Die Information vom 30. September, von enthus mit Stand 1. Oktober und von security-incidents.de im Nachtrag vom selben Tag ausgewertet, macht aus „einem Server“ eine genauere Karte. Auf dem betroffenen Server und dem angebundenen Netzwerkspeicher liefen demnach interne Dienste für die Büro-IT sowie lokale Test- und Laborumgebungen für die Entwicklung, beide ohne Kundendaten, dazu das Mail-Archiv ehemaliger Mitarbeitender und ein Dateiserver für die Ablage im lokalen Büronetz. Aus den beiden letztgenannten Systemen sind Daten abgeflossen.
Beim Dateiserver liegt FTAPI nach enthus eine Liste der betroffenen Dateinamen vor. Die Dateien selbst wurden auf neuer Hardware wiederhergestellt, die bisherige Maschine nicht weiter betrieben. Die Einordnung beruhte damals also auf Metadaten. Ein Teil hat keinen Kundenbezug, etwa Marketingmaterial und Release-Dokumentation. Die Dateien mit Kundenbezug sind fast ausschließlich Ausgangsrechnungen sowie Angebote und Bestellungen. Sie enthalten Stammdaten, Kontaktdaten und Vertragsdaten und stammen nach aktuellem Stand fast ausschließlich aus den Jahren 2018 bis 2020. Das betroffene Rechnungsarchiv wurde Anfang 2021 stillgelegt.
Das Mail-Archiv war zum Zeitpunkt des Zugriffs mit AES-256 verschlüsselt. Hinweise auf eine Kompromittierung des Schlüsselmaterials gab es nach damaligem Stand nicht, die Prüfung lief weiter. Inhalte und Anhänge waren demnach nicht lesbar. Offen blieb, ob auch Metadaten wie Absender, Empfänger, Betreff und Datum durch die Verschlüsselung geschützt sind. FTAPI geht davon aus, dass auch Korrespondenz von Kunden mit ehemaligen Mitarbeitenden in diesem Archiv enthalten ist. Sollte sich später herausstellen, dass Schlüsselmaterial kompromittiert wurde, wollte FTAPI die betroffenen Mails auswerten und Kunden informieren. Eine spätere öffentliche Feststellung dazu wurde bei dieser Recherche nicht gefunden.
Weitere Maßnahmen, die enthus aus der Kundeninformation wiedergibt: vorsorglicher Austausch aller internen Kennwörter, Schlüssel und Zertifikate, auf den internen Systemen ebenso wie auf den Kundensystemen; Zurücksetzen der Administrationszugänge; Deaktivierung von Test- und Servicekonten; verstärkte Überwachung. Gemeldet habe FTAPI an das Bayerische Landesamt für Datenschutzaufsicht und an das BSI. Für die abgeflossenen kaufmännischen Daten sieht sich FTAPI selbst als Verantwortlicher im Sinne der DSGVO; die Daten, die das Unternehmen im Auftrag nach Artikel 28 auf der Plattform verarbeitet, seien nicht betroffen. FTAPI gehe deshalb nicht davon aus, dass auf Kundenseite eine Meldung nach Artikel 33 Absatz 1 erforderlich sei – die Entscheidung liege gleichwohl beim jeweiligen Kunden und seinem Datenschutzbeauftragten.
Einzelne Kunden hatten die erste Information vom 21. September nach enthus nicht erhalten, weil E-Mail-Domänen nicht korrekt in den Verteiler übernommen worden waren. FTAPI habe das Mailingsystem geprüft und korrigiert.
Die Veröffentlichung im Oktober
The Gentlemen hat FTAPI am 25. September auf der Leak-Seite geführt, zunächst ohne Angaben zu Art und Menge möglicher Beutedaten. heise beobachtete am 29. September einen Countdown von rund fünf weiteren Tagen. Bis zum 30. September waren nach den von enthus wiedergegebenen Angaben von FTAPI keine Daten veröffentlicht.
Am 12. Oktober schreibt Dirk Knop bei heise, der Countdown sei einer Schaltfläche gewichen, die die Daten anzeige. Auf den ersten Blick enthalte der Datensatz insbesondere Werbe- und Marketingmaterial, es scheine aber auch eine Kundenliste (Bestandskunden) darunter zu sein. Hinweise auf die Plattform und die Kundensysteme fänden sich darin nicht. security-incidents.de hält in einem Nachtrag vom 14. Oktober fest, geleakt worden seien vorrangig Marketing-Materialien, aber auch eine Liste mit Bestandskunden.
Ob in diesem Datensatz auch die Rechnungen und Angebote aus dem Dateiserver enthalten sind, ist in den ausgewerteten Berichten nicht im Einzelnen aufgeschlüsselt. Eine spätere öffentliche Stellungnahme von FTAPI zu genau diesem Satz liegt nicht vor. Für Kunden bleibt die praktische Folge dieselbe, die FTAPI schon Ende September genannt hat: Alte kaufmännische Unterlagen und eine mögliche Bestandsliste sind Material für täuschend echte Zahlungsaufforderungen.
Zeitstrahl des Ablaufs
14. September 2026:
FTAPI stellt den Zugang Unbefugter zu einem einzelnen lokalen internen Server und den Einsatz von Ransomware fest, isoliert Systeme, zieht Forensik hinzu. Quelle: Kundeninformation, zitiert bei Borncity; heise, 29.9.2026.21. September 2026:
Erste Kundeninformation; einzelne Empfänger fehlen nach späterer Angabe wegen Fehlern im Verteiler. Quelle: enthus, 2.10.2026.25. September 2026:
The Gentlemen listet FTAPI auf der Leak-Seite. Quelle: Borncity, 28.9.2026, Günter Born; heise, 29.9.2026.28. und 29. September 2026:
Borncity berichtet zunächst ohne öffentliche Unternehmensbestätigung; am 29. September zitiert ein Leser die Kundeninformation vollständig. Gegenüber heise bestätigt FTAPI den Vorfall. Quellen: Borncity; heise.30. September 2026:
Zweite Kundeninformation mit der genauer gefassten Bestandsaufnahme zu Dateiserver und Mail-Archiv. Quellen: enthus, Stand 1.10.; security-incidents.de, Nachtrag 1.10.12. Oktober 2026:
heise berichtet über die Veröffentlichung des Datensatzes, vor allem Marketingmaterial, scheinbar auch eine Bestandskundenliste, ohne Hinweise auf Plattform und Kundensysteme. Quelle: heise, 12.10.2026.
Der Einfallsweg, eine mögliche Lösegeldforderung und der endgültige Befund zum Schlüsselmaterial des Mail-Archivs bleiben in den ausgewerteten öffentlichen Texten offen. Eine spätere offizielle Fortschreibung von FTAPI wurde bei dieser Recherche nicht gefunden.
Was heißt das für dein Unternehmen?
Der Fall ist kein Beleg dafür, dass eine Trennung von Plattform und Büro-IT wertlos wäre. Er ist ein Beleg dafür, dass diese Trennung das ist, was im Ernstfall hält – und dass die Büro-IT trotzdem genug Material liefern kann, um deine Kunden und deine Buchhaltung zu treffen.
- 1.
Die Trennung muss vor dem Vorfall stehen, nicht als Erklärung danach.
FTAPI kann sagen, Plattform und Kundendaten seien nicht betroffen, weil interne Systeme und Kundensysteme von Grund auf getrennt waren und die Prüfung ohne Befund blieb. In deinem Unternehmen musst du dieselbe Frage beantworten können: Welche Systeme halten die Daten deiner Kunden, welche die Rechnungen, welche die Postfächer ehemaliger Kolleginnen und Kollegen – und sind das wirklich getrennte Welten, inklusive getrennter Zugänge und Sicherungen? - 2.
Alte Rechnungen sind kein harmloses Archiv.
Stammdaten, Kontakte und Vertragsdaten aus den Jahren 2018 bis 2020 reichen für eine glaubwürdige gefälschte Rechnung oder eine angebliche Änderung der Bankverbindung. Ein stillgelegtes Rechnungsarchiv gehört in dieselbe Schutzklasse wie das aktuelle, oder es gehört Lösch- und Aufbewahrungsfristen, die du einhältst. Wenn du selbst ein solches Archiv betreibst, prüfe, wo es liegt und wer darauf zugreifen kann. - 3.
Ein verschlüsseltes Mail-Archiv ist nur so gut wie der Schlüssel.
AES-256 auf dem Archiv ehemaliger Mitarbeitender hat nach damaligem Stand gehalten, der Inhalt blieb unlesbar. Offen war die Frage der Metadaten und die weitere Prüfung des Schlüsselmaterials. In deiner Architektur darfst du ein solches Archiv nicht als „erledigt“ behandeln, nur weil die Menschen das Unternehmen verlassen haben. Schlüssel getrennt halten, Zugriff protokollieren, im Vorfall klar sagen, was lesbar war und was nicht. - 4.
Die Benachrichtigung muss den Verteiler überleben.
Einzelne Kunden haben die erste Information nicht erhalten, weil Domänen im Mailingsystem fehlten. Wenn du selbst Betroffene informierst, prüfe den Verteiler, biete einen zweiten Kanal und nenne eine festgelegte Adresse, unter der Fragen ankommen. Eine Mitteilung, die den falschen Posteingang nie erreicht, erfüllt ihren Zweck nicht. - 5.
Die Warnung vor Zahlungsbetrug gehört in die erste Mail.
FTAPI sagt den Kunden, das Unternehmen werde niemals per E-Mail um eine Änderung der Bankverbindung bitten, und verweist auf den Rückruf über eine bereits bekannte Nummer. Genau das solltest du intern und bei deinen Partnern festlegen, bevor ein Vorfall solche Unterlagen in Umlauf bringt. Buchhaltung und Einkauf brauchen diese Regel nicht erst nach der zweiten Kundeninformation. - 6.
Ein Dienst für sicheren Austausch ist Teil deiner Lieferkette.
Wenn du FTAPI oder einen vergleichbaren Dienst nutzt, gehört der Vorfall in deine Bewertung: Plattform und übertragene Dateien nach heutigem Stand nicht betroffen, aber Kontext aus alten Unterlagen und einer möglichen Bestandsliste im Umlauf. Download-Links nur über den bekannten Weg öffnen, nicht über den Link in einer unerwarteten Mail.
Wenn du prüfen willst, wie gut in deinem Unternehmen die Trennung von Produktiv- und Bürosystemen, die Absicherung alter Archive und die Reaktion auf Zahlungsbetrug aufgestellt sind, kannst du dafür ein Security-Audit von Wasa Consult nutzen. Der Fall FTAPI zeigt vor allem eines: Eine sauber getrennte Plattform kann den Betrieb retten – und die Rechnung von vor acht Jahren reicht trotzdem für die nächste gefälschte Zahlungsaufforderung.
Häufige Fragen
Quellen
- heise online: Cyberangriff auf Datenaustauschdienst FTAPI, 29.9.2026, Dirk Knop. Bestätigung durch FTAPI gegenüber der Redaktion.
- Borns IT- und Windows-Blog: Cybervorfall bei ftapi.com? Opfer der Gentlemen Ransomware?, 28.9.2026, Günter Born. Listing durch The Gentlemen am 25.9.; vollständiges Zitat einer FTAPI-Kundeninformation in einem Leserkommentar vom 29.9.2026, 07:33 Uhr.
- enthus: Sicherheitsvorfall bei FTAPI: Was bekannt ist und was Sie jetzt tun sollten, 2.10.2026, Jakob Rinkewitz, Stand 1.10.2026. Auswertung der Kundeninformationen vom 21. und 30. September.
- security-incidents.de: Ransomware-Angriff: FTAPI, mit Nachträgen vom 1.10. und 14.10.2026.
- heise online: Cyberkriminelle behaupten Datenleck bei Confluent, Deloitte, KFC und MoneyGram, 12.10.2026, Dirk Knop. Veröffentlichung des FTAPI-Datensatzes, Marketingmaterial und scheinbare Bestandskundenliste.
- Cybernews: FTAPI-Datenpanne nach Ransomware-Anspruch von The Gentlemen bestätigt, 30.9.2026, aktualisiert 1.10.2026, Paulina Okunytė. Berichterstattung auf Grundlage der heise-Bestätigung.
- FTAPI Software GmbH: Impressum. Unternehmenssitz Steinerstr. 15f, 81369 München; Angaben zum Unternehmen, zum Stand dieser Recherche ohne eigene öffentliche Vorfallsmeldung auf der Website.



